II 网络战与关键基础设施·分析·欧洲
看不见的战线:海底电缆、零日漏洞与1.53亿份身份证件
同一周内曝光的三起事件表明,针对关键基础设施的威胁正在物理层、软件层和数据层同时扩大。
网络与关键基础设施组 · 2026年9月12日 · 阅读约8分钟 · 5 个来源
重要性
针对斯瓦尔巴电缆的破坏演练、亲华团体迅速共享的BlueMoon漏洞利用工具包,以及1.53亿份驾照扫描件被盗,表明不同行为体正瞄准同一弱点:关键服务依赖于少数物理连接和少数供应商。
影响
- 卫星数据基础设施依赖海底的少数几条电缆,因此一次破坏即可造成区域规模的中断。
- 零日漏洞在国家关联团体之间几天内即被共享,实际上消除了从发布补丁到遭到利用之间的时间窗口。
- 身份验证服务集中于单一供应商,使一次数据泄露就能影响两个国家的数百万人。
物理层:电缆
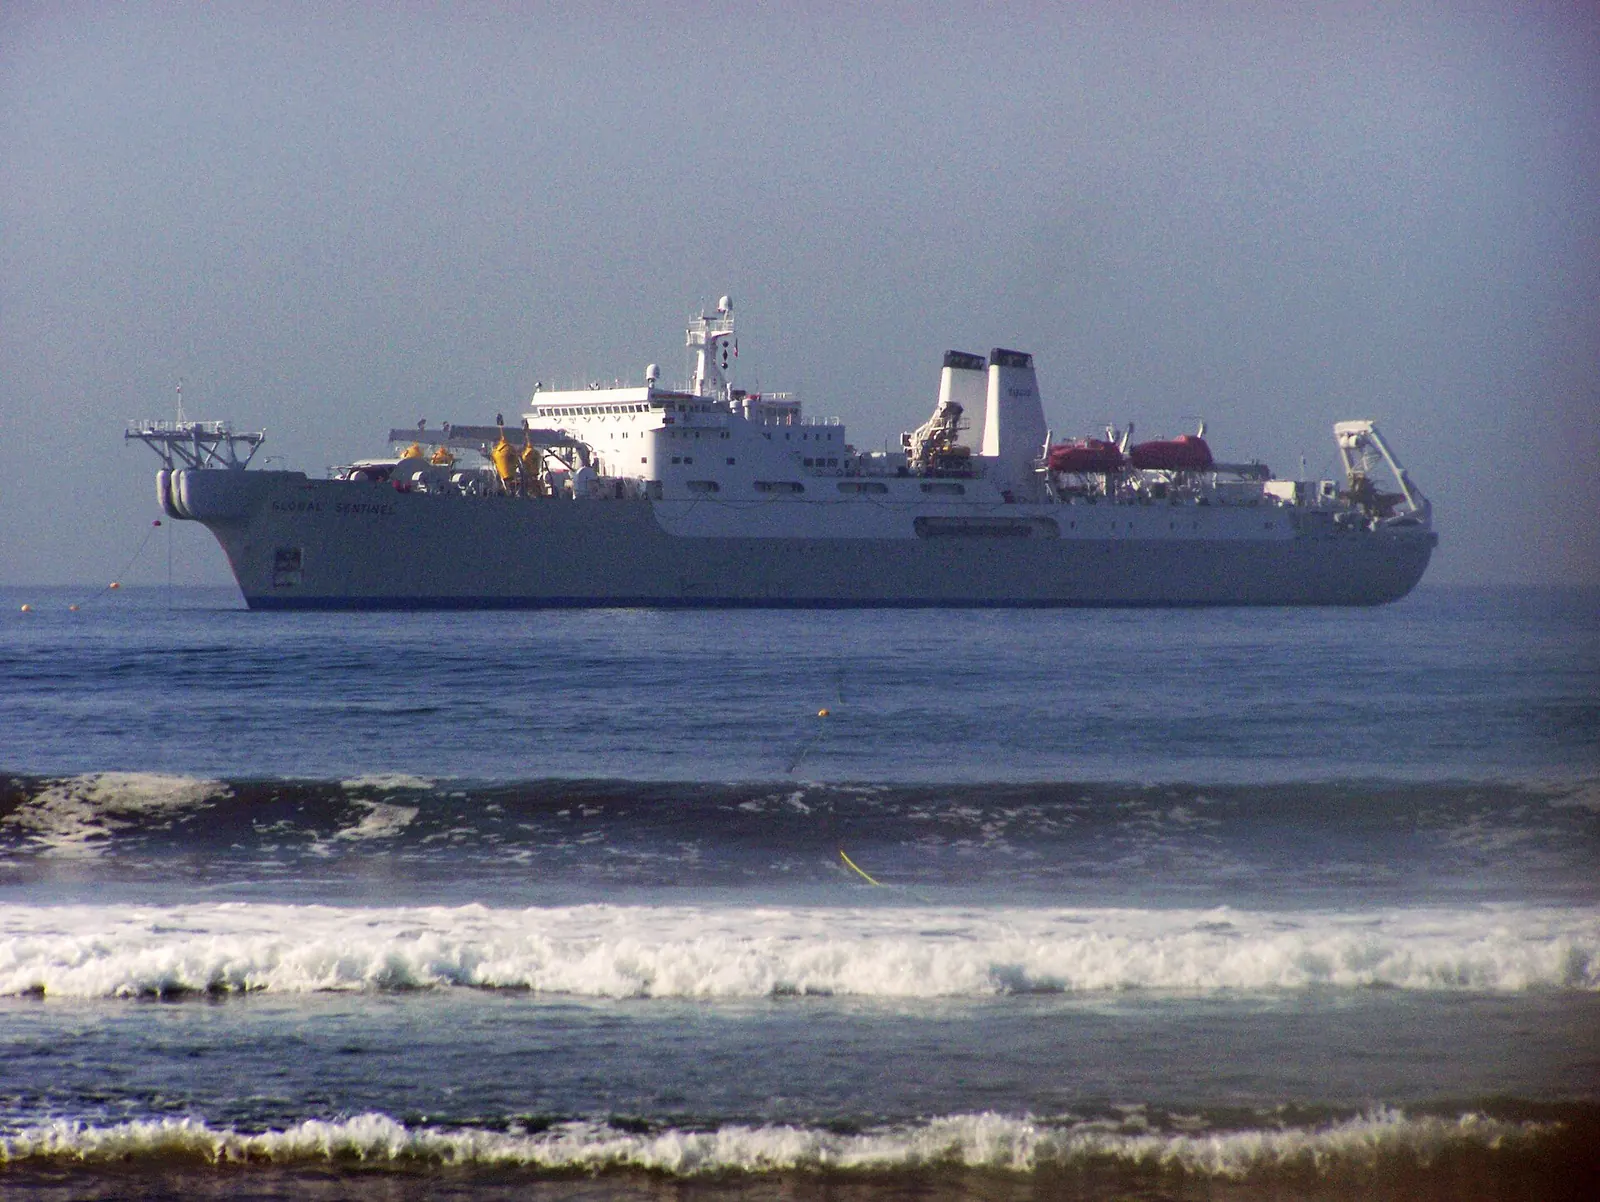
据《防务新闻》(Defense News)报道,英国、挪威和美国于2026年春季跟踪并拦截了隶属俄罗斯深海研究总局(GUGI)的潜艇。据报这些潜艇演练了一种能够在不留痕迹的情况下使电缆失效的装置。目标海域的两条电缆连接斯瓦尔巴群岛与挪威本土;每条长约1400公里,最深处达2700米。
这些电缆的重要性在于其承载的数据:它们传输全球最大卫星地面站SvalSat的数据,而该地面站也接入美国国家航空航天局(NASA)的网络。没有任何电缆受损。此事件的真正信号在于:破坏能力可以在和平时期进行演练,而只有依靠盟国联合海上跟踪才能发现。电缆安全已不再只是电信问题,而是关乎太空与国防数据连续性的问题。
软件层:被共享的漏洞利用工具包
根据Proofpoint 9月9日的报告,8月28日首次出现的BlueMoon工具包将两个Chrome V8漏洞与一个Windows内核漏洞串联利用。该公司识别出四个攻击者集群,并将其中三个归类为与中国立场一致。TA412以美国公民社会组织、矿业和大宗商品贸易公司为目标,UNK_LateNight以美国航空航天企业为目标,UNK_QuietRacket则以印度尼西亚和新加坡的政府与金融机构为目标。
据SecurityWeek报道,该工具包在数日内便在不同团体之间流转。这说明传统的补丁周期不足以支撑防御:漏洞在公开披露之前就可能已被多个团体利用。目标名单中的大宗商品贸易和矿业公司表明,网络间谍活动正作为地缘经济竞争的延伸而运作。
数据层:身份证件
据The Record和Help Net Security报道,身份验证公司IDScan被窃取了美国和加拿大的1.53亿份驾照扫描件、1000万张身份证以及300余万份旅行证件。这些数据于8月31日在一个与俄罗斯有关的非法市场上挂牌出售;美国联邦调查局(FBI)已展开调查。
同一周,美国财政部对自2022年以来交易额超过240亿美元的中文非法市场Xinbi Guarantee实施制裁。将两起事件放在一起看,可以发现一个循环:被盗的身份数据为虚假开户和诈骗经济提供原料。这一循环的金融环节位于东南亚的诈骗中心,数据环节则位于西方的供应商。
行为体为何选择这些层面
三起事件的共同点在于,攻击者瞄准的是能够以低成本造成高影响的节点。保护一条深海电缆所需的跟踪资源,远远大于破坏它所需的资源。利用一个浏览器漏洞,远比在每个机构部署针对它的补丁要快。从一家身份验证供应商窃取的数据,则会一次性削弱数百万个账户的安全。
这种不对称使国家关联行为体得以在不进入公开冲突的情况下施加压力。在与俄罗斯有关的非法市场上出售的身份数据与东南亚诈骗网络之间的关联表明,犯罪经济与国家利益有时会使用同一套基础设施。而在防御一方,大部分成本落在私营部门、基础设施运营商和保险公司身上。
需要关注什么
有三项指标值得关注。第一,北欧地区针对电缆和管道的可疑海上活动的官方通报频率。第二,各机构针对BlueMoon工具包所利用漏洞部署补丁的速度,以及新的目标地区。第三,有关利用IDScan数据实施诈骗浪潮的报告。
这一领域可核实的数值数据有限;多数事件的披露存在延迟且仅部分公开。因此,本报告未对网络事件的经济成本作出估算。
概率
情景
| 情景 | 概率 | 触发因素 | 市场影响 |
|---|---|---|---|
| H1灰色地带压力持续 | 60% | 电缆演练、间谍活动和数据泄露持续发生,但未造成中断。 | 成本在防御与合规支出中累积,不出现服务中断。 |
| H2物理中断 | 25% | 北欧某条数据或能源电缆实际遭到损坏。 | 区域数据流量和卫星数据传输连续数日受阻。 |
| H3大规模漏洞利用浪潮 | 15% | 类似BlueMoon的漏洞被用于在金融系统或电网中制造中断。 | 多个国家同时出现服务中断和数据丢失。 |
模块A
约束矩阵
结构性均值 4.0 · 操作性均值 3.0结构性约束占主导:结果更多取决于这些限制,而非各方的偏好。
结构性约束持久 · 不以行为体意志为转移
依赖少数几条电缆
4/5斯瓦尔巴卫星地面站的数据仅通过两条海底电缆传输至本土。
供应商高度集中
4/5身份验证等关键服务集中于少数几家公司,使单次泄露演变为大规模影响。
操作性摩擦暂时 · 随时间缓解
补丁部署滞后 数周
4/5零日漏洞在几天内即在团体之间共享,而机构的补丁周期却需要数周。
海上跟踪能力 数月
3/5能否发现深海活动,取决于盟国的联合海上跟踪资源。
调查与通报耗时 数日
2/5数据泄露在被发现数日后才公之于众,影响评估因此延迟。
模块B
信号与噪音
信号 67% · 噪音 33%
- 信号
- 信号
- 噪音
模块C
资产类别与配置影响
| 资产类别 | 敞口 | 传导渠道 | H1 | H2 | H3 | 预期 | 信心 | 期限 | 关注指标 |
|---|---|---|---|---|---|---|---|---|---|
| 股票 | 网络安全服务板块 | 国家关联攻击活动与合规义务 | + | + | ++ | +1.15 | ●●● | 3–12个月 | 关键基础设施泄露通报的频率 |
| 运费与保险 | 网络与海底基础设施保险 | 电缆破坏与大规模泄露风险 | + | ++ | ++ | +1.40 | ●●● | 3–12个月 | 北欧可疑海上活动的相关通报 |
| 波动率 | 欧洲股市波动率 | 物理基础设施中断 | 0 | + | ++ | +0.55 | ●●● | 0–3个月 | 电缆与电网中断相关新闻 |
触发因素
关注阈值
| 指标 | 阈值 | 今日 | 含义 |
|---|---|---|---|
| 布伦特原油 | > 120 | 130.80 | 能源冲击期间基础设施攻击的市场影响被放大的区间。 |
来源
相关报告
II网络与基础设施·分析·土耳其及周边
身份层:每日260万次攻击、一个CVSS 10.0的漏洞与涉及10,218,802人的数据泄露
同一天公布的四项记录表明,攻击面正在向身份与访问层转移,而防御则按照机构能力的不同,在三天与数月之间分化。
网络与关键基础设施组 · 2026年9月18日 · 9分钟
I地缘经济·分析·欧洲
缓冲同时在两处变薄:欧洲储气库为68.5%,而亚洲现货升至30美元
欧洲储气库以68.5%的充装率进入冬季,亚洲现货LNG升至30美元。同一批船货有两方在争夺,而衡量结果的不是价格,而是谁退出了市场。
能源与航运组 · 2026年9月18日 · 9分钟
III冲突与国防·分析·欧洲
乌克兰—俄罗斯:前线势头易手之际,战争重心正转向能源基础设施
据ISW数据,乌克兰8月收复的面积超过俄军的推进面积;与此同时,双方都在更密集地打击对方的能源基础设施。
国防与冲突组 · 2026年9月15日 · 8分钟